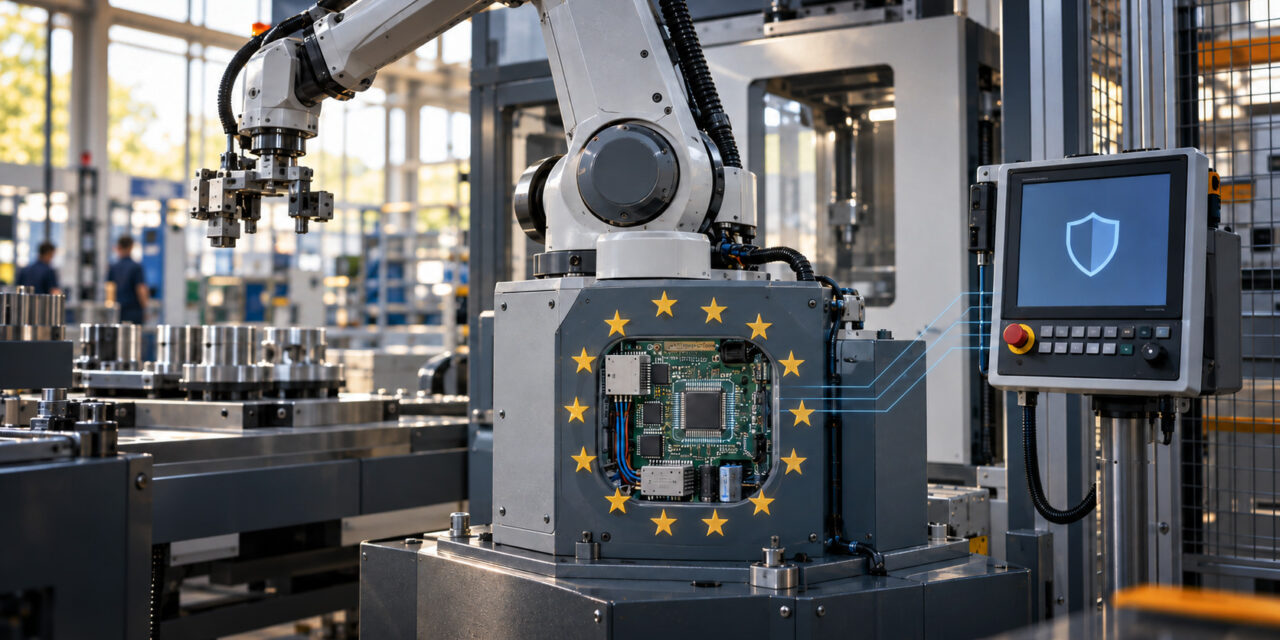
Der Cyber Resilience Act schafft erstmals einheitliche Cybersicherheitsanforderungen für Produkte mit digitalen Elementen. Er betrifft auch zahlreiche Maschinen, Anlagen und Komponenten. Seit dem 11. September 2026 gelten erste konkrete Pflichten, die bis Dezember 2027 schrittweise ausgeweitet werden. Was das konkret für den Maschinen- und Anlagenbau bedeutet, zeigt dieser Beitrag.
Was geregelt wird und welche Produkte betroffen sind
Der Cyber Resilience Act (CRA) ist eine EU-Verordnung, die erstmals einheitliche Cybersicherheitsanforderungen für Produkte mit digitalen Elementen festlegt. Das Ziel besteht darin, Produkte bereits während ihrer Entwicklung besser gegen Cyberangriffe zu schützen und ihre Sicherheit auch nach dem Inverkehrbringen zu gewährleisten. Der CRA betrachtet somit die Cybersicherheit von Produkten über ihren gesamten Lebenszyklus hinweg.
Vom CRA erfasst werden „Produkte mit digitalen Elementen“, die auf dem europäischen Markt bereitgestellt werden. Dazu zählen Hardware- und Softwareprodukte, die direkt oder indirekt mit anderen Geräten oder Netzwerken verbunden werden können. Im Maschinen- und Anlagenbau betrifft das beispielsweise vernetzte Maschinen und Anlagen, Steuerungs- und Automatisierungskomponenten, Sensoren und IoT-Geräte, eingebettete Software sowie Komponenten mit Fernwartungs- oder Kommunikationsfunktionen.
Die Verantwortung für die Einhaltung der Anforderungen liegt insbesondere beim Hersteller. Als Hersteller gilt gemäß dem CRA jede natürliche oder juristische Person, die Produkte mit digitalen Elementen entwickelt oder herstellt oder entwickeln oder herstellen lässt und sie unter ihrem Namen oder ihrer Marke vermarktet. Das bedeutet für den Maschinen- und Anlagenbau: Selbst wenn einzelne Hard- oder Softwarekomponenten von Zulieferern stammen, ist der Maschinenbauer als Hersteller des unter seinem Namen vermarkteten Gesamtprodukts für dessen CRA-Konformität verantwortlich.
Meldepflichten gelten seit September 2026
Der CRA ist am 10. Dezember 2024 in Kraft getreten. Seit dem 11. September 2026 gelten für Unternehmen erste konkrete Pflichten. So müssen Hersteller aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden. Für die Frühwarnung gilt eine Frist von 24 Stunden, weitere Informationen müssen innerhalb von 72 Stunden übermittelt werden.
Die nächste entscheidende Stufe folgt am 11. Dezember 2027: Ab diesem Zeitpunkt gelten die Anforderungen des CRA umfassend für die erfassten Produkte, die in der EU in Verkehr gebracht werden. Die betroffenen Produkte müssen dann die vorgegebenen Cybersicherheitsanforderungen erfüllen und die Hersteller müssen deren Einhaltung nachweisen.
Für bereits im Feld befindliche Maschinen und Anlagen gelten die neuen Produktanforderungen grundsätzlich nicht rückwirkend. Produkte, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden, können jedoch unter die Anforderungen des CRA fallen, wenn sie nach diesem Zeitpunkt wesentlich geändert werden. Bei Umbauten oder Retrofit-Projekten sollten Unternehmen deshalb prüfen, ob eine „wesentliche Änderung“ im Sinne des CRA vorliegt.
Cybersicherheit über den gesamten Produktlebenszyklus sicherstellen
Unternehmen sollten jetzt aktiv werden, um ihre Produkte und Entwicklungsprozesse systematisch auf die Anforderungen des CRA vorzubereiten. Ein zentraler Grundsatz dabei ist Security by Design: Cybersicherheit soll bereits in die Produktentwicklung einfließen und nicht erst nachträglich ergänzt werden. Bei einer vernetzten Maschinensteuerung bedeutet das beispielsweise, dass Zugriffsrechte und Kommunikationsschnittstellen von Anfang an so konzipiert werden, dass die Angriffsfläche möglichst gering bleibt. Hinzu kommt Security by Default. Produkte müssen grundsätzlich mit sicheren Standardeinstellungen ausgeliefert werden, etwa indem nicht benötigte Schnittstellen standardmäßig deaktiviert werden.
Zu den weiteren Anforderungen gehören eine Cyberrisikobewertung, die Dokumentation der eingesetzten Softwarekomponenten in einer Software Bill of Materials (SBOM) und ein systematisches Schwachstellenmanagement. Gerade bei Maschinen und Anlagen mit zahlreichen zugekauften Komponenten setzt dies voraus, dass Hersteller die notwendigen Informationen entlang ihrer Lieferkette beschaffen und verfügbar halten können.
Das Schwachstellenmanagement endet nicht mit dem Inverkehrbringen: Hersteller sind verpflichtet, während des Supportzeitraums auftretende Sicherheitslücken zu behandeln und erforderliche Sicherheitsupdates bereitzustellen. Der Supportzeitraum orientiert sich an der voraussichtlichen Nutzungsdauer des Produkts, beträgt grundsätzlich mindestens fünf Jahre und muss vom Hersteller kommuniziert werden.
Fazit und Empfehlungen
Für Unternehmen im Maschinen- und Anlagenbau empfiehlt es sich, frühzeitig Verantwortlichkeiten und Prozesse für die Umsetzung festzulegen. Neben der technischen Absicherung der Produkte müssen insbesondere Meldefristen und -wege, Dokumentation und Schwachstellenmanagement organisatorisch verankert werden. Mit den seit September geltenden Meldepflichten ist der CRA für Hersteller bereits heute eine konkrete Aufgabe. Die verbleibende Zeit bis Dezember 2027 sollten Unternehmen nutzen, um ihre Produkte und Prozesse auf die umfassenden Anforderungen vorzubereiten.
Bildnachweis: Chat GPT
Unsere Empfehlungen für Sie:

Kontakt
THOMAS VÖLKER
Spartenverantwortlicher Cyber Versicherung
VSMA GmbH – ein Unternehmen des VDMA
Telefon +49 69 6603-1520
tvoelker@vsma.org
www.vsma.de Impressum Datenschutz